

언론보도
게시판
[이코노미스트] 해킹 당한 기업도 피해자인데…‘매출 10%’ 과징금이 해법인가
해킹 당한 기업도 피해자인데…‘매출 10%’ 과징금이 해법인가
홍대식 교수(서강대학교 법학전문대학원)
2026. 10. 19.
개인정보 유출 기업에 부과하는 과징금 상한이 전체 매출액의 10%로 높아지면서, 제재 강화가 보안 투자와 사고 예방으로 이어질지를 둘러싼 논쟁이 커지고 있다. 대규모 피해와 반복 위반을 막겠다는 취지지만, 해킹 피해를 본 기업에 전체 매출을 기준으로 고액의 과징금을 부과하는 것이 합리적인지에 대한 우려도 나온다. 기업의 귀책 정도와 사전 보안 투자, 피해 규모와 대응 노력을 충분히 반영해야 한다는 지적이다.
개정 개인정보보호법과 시행령이 지난 9월 11일 시행되면서 개인정보 유출에 대한 과징금 제재 기준이 강화됐다. 기존에는 과징금 상한을 전체 매출액의 3%로 규정했지만, 개정법은 고의·중과실로 1000만명 이상의 피해를 유발하거나 과징금 처분 후 3년 이내에 고의·중과실로 같은 유형의 위반행위를 반복했을 때, 시정명령을 이행하지 않아 관련 위반행위가 발생한 경우 전체 매출액의 최대 10%까지 과징금을 부과할 수 있도록 했다.
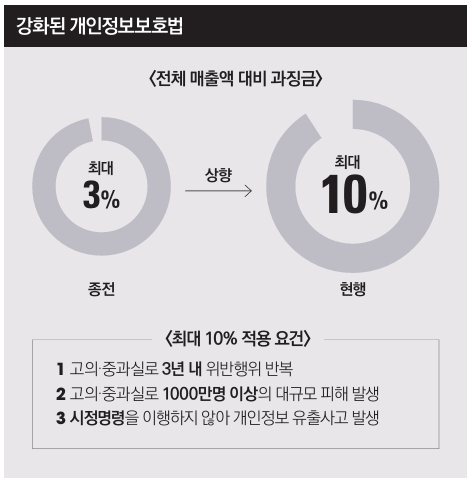
이런 상황에서 강화된 매출액 연동 과징금 체계가 개인정보 유출 사고에 적용되는 방식을 두고 제도적 검토가 필요하다는 지적이 나온다. 기업이 얻은 부당이득을 환수하는 제재와 사고 예방을 위한 의무 위반 제재는 성격이 다른 만큼, 과징금 산정 기준도 이를 반영해야 한다는 주장이다.
홍대식 서강대 법학전문대학원 교수는 북유럽 일부 국가의 소득 연동형 벌금 제도를 예로 들었다. 핀란드의 일수벌금제는 범죄의 경중에 따라 벌금 일수를 정하고, 하루 벌금액은 피처분자의 소득 등을 반영해 산정한다. 같은 범죄라도 소득이 높은 사람에게 더 큰 금액을 부과해 경제적 부담을 실질적으로 높이는 방식이다. 부유한 사람에게 소액의 벌금을 부과하면 행동을 바꿀 만큼의 억제 효과를 얻기 어렵다는 판단이 바탕에 있다.
홍 교수는 국내 개인정보보호법의 매출액 연동 과징금에도 기업 규모에 따라 제재의 억제력을 달리하려는 논리가 작용한다고 진단했다. 그는 “부유한 사람에게 적은 과태료를 부과하면 억제가 잘되지 않는다는 점에서 핀란드의 사례는 억제라는 목적을 아주 강조한 것”이라며 “억제보다 예방에 힘을 실어야 할 개인정보보호법이 이와 같은 형태를 취하고 있다는 점에서 개선과 고민이 필요해 보인다”고 말했다. 개인정보보호법의 핵심 목적이 기업의 안전 조치 의무 준수와 사고 예방이라면, 기업 규모에 비례해 제재액을 높이는 방식이 실제 예방 효과와 어떻게 연결되는지 살펴봐야 한다는 게 홍 교수의 논리다.
홍 교수는 현행 과징금 산정 체계가 공정거래법의 모델을 참고했다는 점에도 주목했다. 공정거래법상 과징금은 위반행위로 얻은 부당이득을 환수하고 사회적 피해를 바로잡는 성격을 갖는다. 반면 개인정보보호법 위반은 개인정보를 침해해 이익을 얻는 경우뿐 아니라 기업이 보안상 주의 의무를 소홀히 해 외부 공격에 피해를 보는 경우도 포함한다. 실제 피해가 발생했는지, 피해 규모가 어느 정도인지, 위반행위가 고의였는지 등 위반 유형과 책임 수준도 다양하다.
홍 교수는 “개인정보보호법 위반행위는 공정거래법보다 유형이 다양하고, 여러 위반행위에 맞게 제재 수준도 정해야 한다”고 말했다. 이어 “현재 과징금 산정 기준이 충분히 정립되지 않은 상황에서 획일적인 기준을 적용하면 위반 내용과 제재 금액 사이의 균형이 맞지 않을 수 있다”며 “행정당국의 기준 정립과 법원 판단을 통해 산정 원칙을 구체화할 필요가 있다”고 덧붙였다.
- 다음글
- 다음글이 없습니다.
TEL : 02-3274-4809 FAX : 02-3274-4809 E-mail : icle@sogang.ac.kr
Copyright © 2024 ICT 법경제연구소. All Rights Reserved. Designed by WebSite.co.kr